Nowa fala phishingu wymierzona w klientów Alior Banku
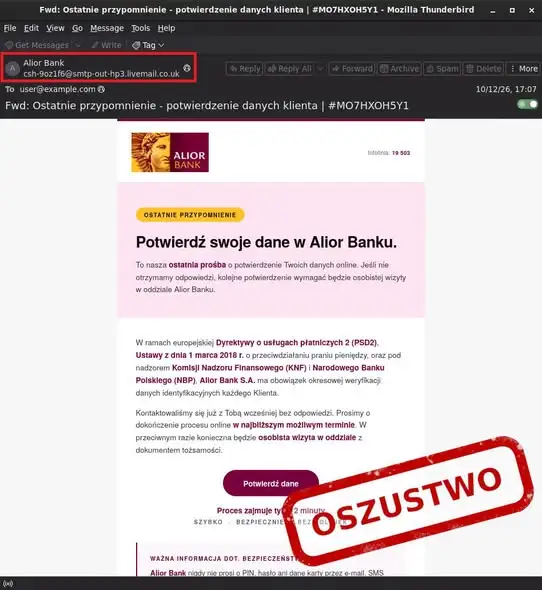
Do skrzynek mailowych klientów Alior Banku trafiają wiadomości, które mają wywołać panikę i skłonić odbiorcę do szybkiego działania. Nadawca straszy rzekomą blokadą konta i przekonuje, że bez natychmiastowego potwierdzenia danych konieczna będzie wizyta w placówce banku.
W treści pojawia się odwołanie do bliżej nieokreślonych regulacji prawnych, co ma uwiarygodnić całą wiadomość. W rzeczywistości to klasyczna próba phishingu – po kliknięciu przycisku użytkownik trafia na spreparowaną stronę, która podszywa się pod serwis bankowości elektronicznej. Celem przestępców jest przechwycenie loginu i hasła.
Jak nie dać się nabrać?
- Dokładnie sprawdź adres nadawcy wiadomości oraz domenę, na którą prowadzi link.
- Informacje o ewentualnej blokadzie konta weryfikuj wyłącznie bezpośrednio w banku – telefonicznie lub w aplikacji mobilnej.
- Nie korzystaj z linków i numerów telefonów zamieszczonych w podejrzanej wiadomości. Samodzielnie wyszukaj oficjalną stronę banku.
Eksperci ds. cyberbezpieczeństwa od lat podkreślają, że banki nigdy nie proszą o podanie danych logowania w wiadomości e-mail ani przez telefon. Tego typu żądania to niemal zawsze próba oszustwa.

Gdzie zgłosić podejrzaną wiadomość?
Fałszywe strony i maile można przekazać do CERT Polska przez stronę incydent.cert.pl lub za pośrednictwem usługi „Bezpiecznie w sieci” dostępnej w aplikacji mObywatel. Podejrzane SMS-y wystarczy przesłać na numer 8080.
„Obserwujemy kampanię phishingową wymierzoną w klientów Alior Banku” – czytamy w komunikacie ostrzegawczym.
Źródło: Policja Bieruń
Fot. facebook.com